La cuenta de Coldcard en X publicó un phishing sobre migrar las semillas por seguridad luego de un post oportunista por el caso Ledger
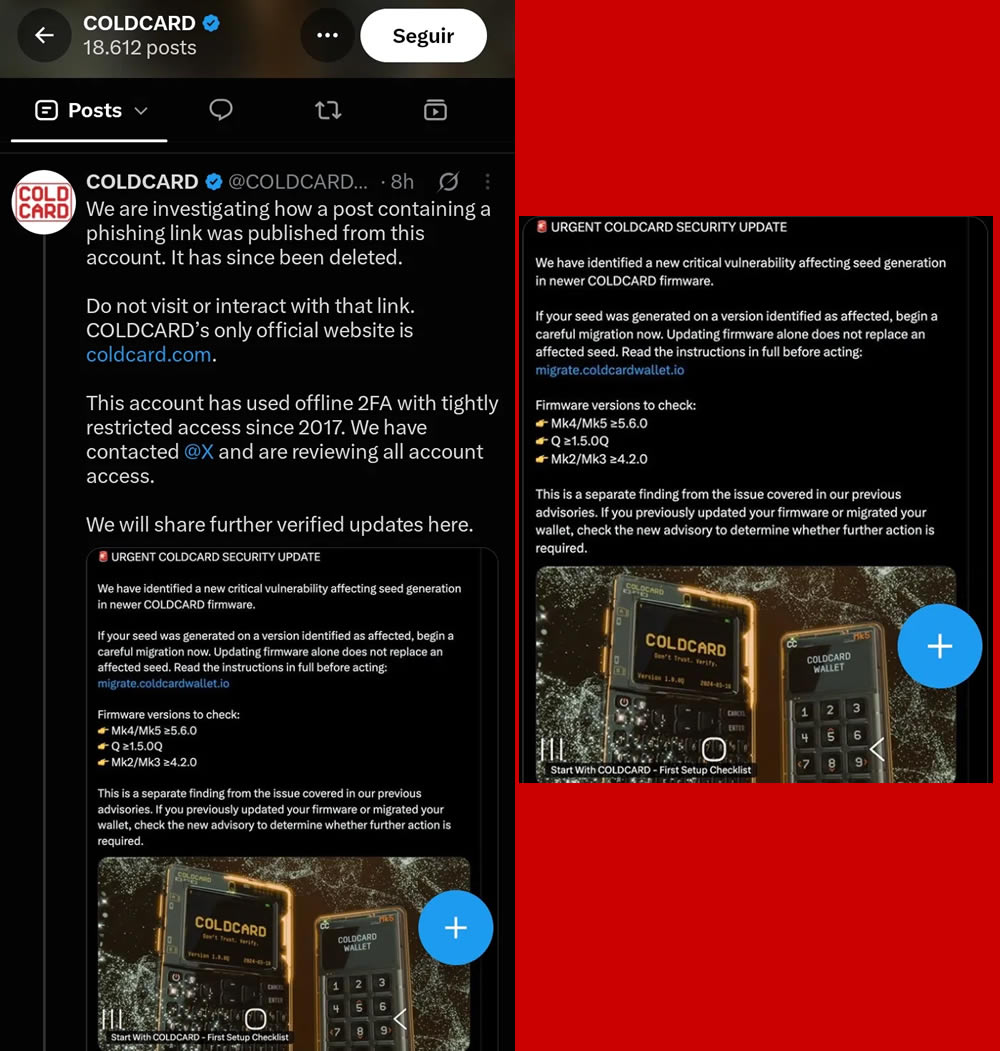
Alrededor de las 2 de la madrugada UTC del 11 de octubre, la cuenta oficial de COLDCARD en X publicó una alerta urgente. Decía que se había identificado una vulnerabilidad crítica en la generación de semillas del firmware reciente, listaba las versiones supuestamente afectadas de cada modelo —Mk4 y Mk5 desde la 5.6.0, Q desde la 1.5.0Q, Mk2 y Mk3 desde la 4.2.0— e instría que quien tuviera una de esas versiones debía iniciar una migración cuidadosa de inmediato, porque actualizar el firmware no reemplaza una semilla comprometida. Las instrucciones estaban en migrate . coldcardwallet . io (nota: los puntos del link están con espacios para evitar enlaces automáticos por algún navegador desde donde pueda estar leyéndose este artículo). El sitio oficial de la empresa es coldcard.com.
La comunidad dio la alarma y el posteo se borró. A las 5:46 UTC la empresa reconoció el incidente, pidió que nadie visitara ni interactuara con el enlace, y dijo que estaba investigando cómo se había publicado desde su cuenta. Veinte minutos después escaló el caso al soporte de X.
Por qué el engaño era creíble
Entre julio y agosto de este año, Coldcard atravesó el peor incidente de su historia. Un defecto en la generación de semillas, presente en el firmware desde marzo de 2021, producía menos aleatoriedad de la prevista. Eso permitió que los atacantes reconstruyeran frases de recuperación probándolas fuera de línea, sin tocar ningún dispositivo ni acercarse físicamente a ningún usuario. Las estimaciones que circularon hablan de entre 1.600 y 1.800 bitcoin drenados, por encima de los 100 millones de dólares. La empresa publicó correcciones de firmware y les pidió a los afectados que movieran los fondos a billeteras nuevas.
Un dueño de Coldcard que vivió ese episodio leyó el posteo del sábado con esa memoria encima. El texto incluso se anticipaba a la duda, aclarando que se trataba de un hallazgo separado del cubierto en los avisos anteriores, y que quien ya hubiera actualizado o migrado debía revisar igual si le correspondía hacer algo más. El atacante no necesitó imaginación. Necesitó estar al día.
La defensa básica de cualquier usuario de billeteras de hardware cabe en una línea: las palabras de recuperación no se escriben en ningún lado que no sea el papel, y nadie las solicita. Un aviso de migración desarma esa línea por completo.
Lo que dice la empresa sobre cómo entraron
Coldcard sostiene que la cuenta usa segundo factor fuera de línea y acceso restringido desde 2017, que sus credenciales siguen intactas y que la revisión interna no encontró ningún registro de inicio de sesión, sesión o acceso que se corresponda con la publicación. En otras palabras, apareció un posteo que, según sus propios registros, nadie publicó.
De ahí la hipótesis que plantearon al escalar el caso: un acceso no autorizado a nivel de plataforma o administrativo. Mencionaron además que circulan reportes sobre venta de accesos administrativos de X en mercados de la darknet, y aclararon que no pueden verificar de forma independiente que exista una conexión con su caso. Nadie la verificó todavía, y X no respondió públicamente.
El contexto del mes no ayuda a descartarla. En octubre también fue secuestrada la cuenta verificada de Microsoft, usada para promocionar un token cripto con temática de Clippy. Son dos cuentas de alto perfil comprometidas en el mismo período, sin que se haya establecido relación entre ambas.
| Hora (UTC) | Qué pasó |
|---|---|
| ~02:00 | Aparece el aviso falso en la cuenta oficial, con enlace a un dominio ajeno |
| — | La comunidad alerta; el posteo se borra |
| 05:46 | Coldcard reconoce el incidente y pide no interactuar con el enlace |
| ~06:06 | Escala el caso al soporte de X y plantea un posible acceso a nivel de plataforma |
Hasta ahora no hay pérdidas confirmadas atribuidas a este intento.
La semana que venía teniendo la empresa
Dos días antes, el 9 de octubre, Coldcard promocionó sus carcasas transparentes como defensa contra la manipulación física, en plena explosión del caso de los implantes en los Ledger Nano X. Parte de la comunidad calificó el momento elegido de oportunista, entre ellos CryptoCloaks, y circularon además acusaciones de que la empresa y su cofundador Rodolfo Novak bloquean a críticos y a presuntos damnificados del episodio de julio.
El sábado, esa misma cuenta estaba publicando phishing contra sus propios usuarios.
Por Sistemas, el 11/10/2026.


 Siguiente